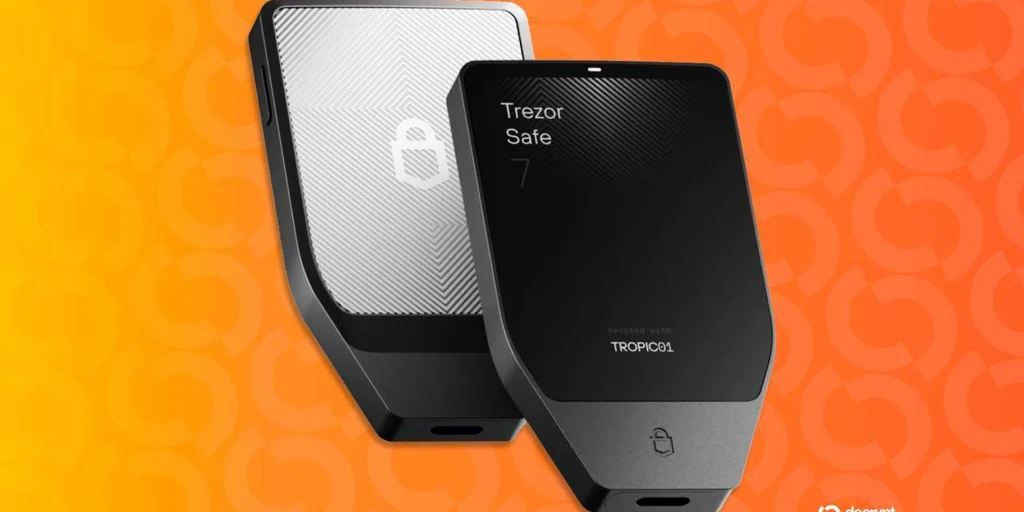
Trezor ha decidido cortar su red de revendedores autorizados, con efecto a partir del 1 de enero de 2027, tras que el competidor Ledger descubriera un implante espía en dispositivos vendidos por un tercero. El equipo de seguridad de Ledger reveló que los wallets de CryptoBilis, un distribuidor en Sudeste Asiático, contenían un componente no autorizado que lee la pantalla, descifra la frase de recuperación de 24 palabras y la envía por LTE a través de una eSIM integrada. El dispositivo no altera el chip de almacenamiento ni el sistema operativo, por lo que funciona normalmente.
El CCO de Trezor, Danny Sanders, explicó que la medida es preventiva y no refleja un problema con los propios dispositivos. La compañía eliminará a los revendedores de su lista y no enviará nuevo stock, aunque les permite mantener los productos que ya poseen. La decisión refleja la creciente preocupación por la seguridad en la cadena de suministro de hardware cripto.
Para los usuarios, el incidente subraya la importancia de comprar wallets directamente de fabricantes o distribuidores oficiales y de revisar la procedencia de los dispositivos. La industria deberá reforzar los controles de calidad y la trazabilidad para evitar futuros ataques de espionaje y proteger la confianza en el ecosistema cripto.